
Kiểm tra quyền truy cập Drive khi nhân sự offboarding
Danh sách dưới đây giúp bạn kiểm tra quyền truy cập Drive một cách có hệ thống khi có người rời tổ chức, để không file nào mất và không quyền nào bị bỏ sót. Bạn sẽ biết cần rà ba nhóm file nào, làm theo thứ tự nào, và giữ lại bằng chứng gì sau khi xong.
Những gì cần rà soát khi một người rời tổ chức:
Vì sao cần kiểm tra quyền truy cập Drive khi offboarding
Một quy trình offboarding thông thường có danh sách rõ ràng cho thiết bị, email và phần mềm trả phí. Google Drive thì khác, vì quyền truy cập không nằm ở một chỗ. Nó rải trên từng file, từng thư mục, và trên cả những đường link đã gửi đi từ nhiều năm trước.
Khoá tài khoản công ty cắt được đường vào chính, nhưng không cắt được mọi đường. Nếu người nghỉ từng được chia sẻ tài liệu qua email cá nhân, hoặc đang cầm link công khai, họ vẫn mở được file sau ngày nghỉ. Tin tốt là mọi quyền này đều thu hồi được, và việc kiểm tra quyền truy cập Drive chỉ cần làm đúng thứ tự.
Thứ tự đúng: chuyển giao trước, khoá sau
Nguyên tắc quan trọng nhất là không khoá hay xoá tài khoản trước khi bàn giao file. Với Google Workspace, file của người dùng bị xoá chỉ được giữ 20 ngày và chỉ truy cập lại được khi khôi phục tài khoản. Google gợi ý nhiều cách giữ dữ liệu của nhân sự cũ trong trang lựa chọn lưu giữ dữ liệu của nhân viên cũ.
1. File họ đang sở hữu
Đây là nhóm quan trọng nhất khi kiểm tra quyền truy cập Drive, vì file sẽ mất khi tài khoản bị xoá. Lọc theo chủ sở hữu, chuyển giao trước, rồi mới khoá tài khoản, không làm ngược lại.
Để kiểm tra quyền truy cập Drive ở nhóm này, người sắp nghỉ tự lọc bằng toán tử owner:me trong ô tìm kiếm của Drive. Quản trị viên Workspace có thêm công cụ chuyển dữ liệu trong trang quản trị để chuyển hàng loạt cho một người nhận.
- Tài liệu khách hàng và hợp đồng đang còn hiệu lực
- Bảng tính số liệu, báo cáo định kỳ
- Thư mục dự án mà người khác đang làm việc bên trong
- Biểu mẫu Google Forms đang thu dữ liệu
Các bước chuyển quyền sở hữu chi tiết, kể cả cách xử lý khi người nhận chưa chấp nhận, có trong bài chuyển quyền sở hữu file Drive khi nhân viên nghỉ việc.
2. File họ được chia sẻ
Bước thứ hai khi kiểm tra quyền truy cập Drive là xem những tài liệu nội bộ mà tài khoản đó vẫn còn quyền xem hoặc chỉnh sửa. Nếu họ từng dùng email cá nhân để truy cập, việc khoá tài khoản công ty sẽ không cắt được quyền này.
Kiểm tra quyền truy cập Drive theo từng email
Cách hiệu quả nhất để kiểm tra quyền truy cập Drive là nhìn theo người thay vì nhìn theo file. Bạn lập danh sách mọi địa chỉ email của người sắp nghỉ, gồm email công ty và các email cá nhân họ từng dùng để làm việc. Sau đó tìm mọi file đang chia sẻ cho những địa chỉ đó.
Trong Google Drive, toán tử to: kèm địa chỉ email cho bạn thấy các file bạn đã chia sẻ cho người đó. Cách này hữu ích nhưng chỉ bao quát file bạn sở hữu, nên mỗi người trong nhóm cần tự kiểm tra Drive của mình.
Thu hồi quyền truy cập theo email bằng Wistorix
Màn hình Email được chia sẻ của Wistorix liệt kê mọi email đang có quyền trên Drive của bạn, kèm số file và mức quyền của từng người. Bạn tách riêng email ngoài tổ chức, rồi thu hồi toàn bộ quyền của một email trong một lần, hoặc mở từng file để thu hồi có chọn lọc.
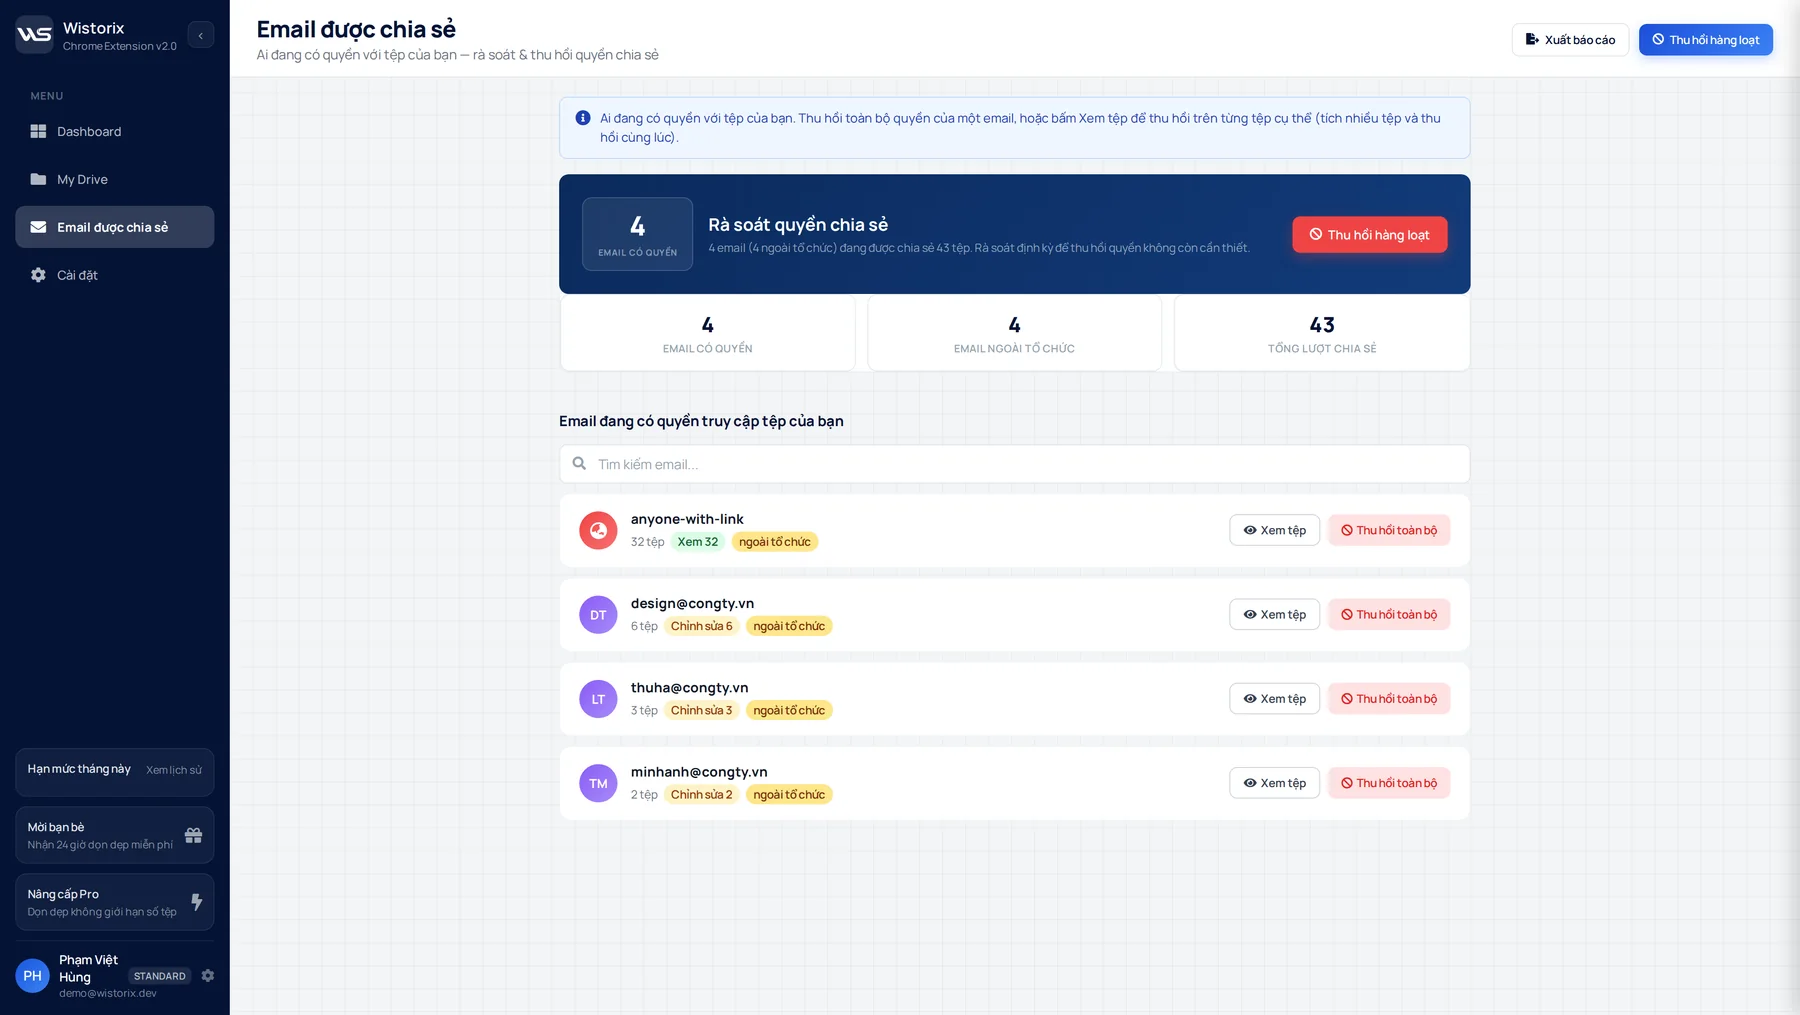
Nếu thu hồi quyền truy cập nhầm, bạn chia sẻ lại file cho email đó trong Drive như bình thường. Xem thêm hướng dẫn của Google về ngừng hoặc thay đổi chế độ chia sẻ. Wistorix chỉ đổi quyền khi bạn bấm, và không đọc nội dung file.
3. Link công khai họ từng tạo
Những đường link Bất kỳ ai có đường liên kết do người này tạo ra vẫn hoạt động sau khi họ nghỉ. Đây là phần dễ bị bỏ quên nhất, vì link không gắn với tên ai. Người nghỉ có thể đã lưu link trong ghi chú, trong lịch sử chat, hoặc đã gửi cho đối tác mà công ty không còn làm việc cùng.
Với file người nghỉ sở hữu, link công khai sẽ đi theo file sang chủ sở hữu mới sau khi chuyển. Vì vậy người nhận cần kiểm tra quyền truy cập Drive của những file vừa nhận, và đóng các link không còn cần. Cách tìm và đóng link công khai hàng loạt có trong bài tìm và thu hồi file Google Drive công khai.
Thư mục dùng chung và Bộ nhớ dùng chung
Thư mục dùng chung là nơi quyền truy cập dễ bị kéo dài nhất. Nếu người nghỉ là chủ sở hữu hoặc người quản lý một thư mục, mọi file bên trong kế thừa quyền của thư mục đó. Khi kiểm tra quyền truy cập Drive, hãy xem thư mục trước rồi mới xem từng file, vì sửa quyền ở thư mục cha sẽ áp xuống cả cây bên dưới.
Với Bộ nhớ dùng chung của Google Workspace, file thuộc về tổ chức nên không mất khi tài khoản bị xoá. Tuy vậy, người nghỉ vẫn có thể là thành viên hoặc người quản lý của Bộ nhớ dùng chung đó. Hãy gỡ họ khỏi danh sách thành viên và kiểm tra còn ít nhất một người quản lý khác đang hoạt động.
- Thư mục do người nghỉ tạo: chuyển quyền sở hữu thư mục và file bên trong
- Thư mục người nghỉ được mời vào: gỡ quyền của họ ở cấp thư mục
- Bộ nhớ dùng chung: gỡ tư cách thành viên, bổ sung người quản lý thay thế
Checklist kiểm tra quyền truy cập Drive khi offboarding
Checklist rà soát nên gồm:
- Danh sách file tài khoản đó đang sở hữu
- Quyền truy cập còn hiệu lực trên tài liệu nội bộ
- Link công khai do tài khoản đó tạo ra
- Thư mục dùng chung họ có quyền quản lý
- Email cá nhân họ từng dùng để truy cập tài liệu công ty
- Nhật ký chuyển giao đã được lưu lại
Lịch kiểm tra quyền truy cập Drive gợi ý
- Trước 1 tuần: lập danh sách email liên quan và file người nghỉ đang sở hữu.
- Trước 3 ngày: chuyển quyền sở hữu cho người nhận, theo dõi yêu cầu còn chờ.
- Ngày cuối: thu hồi quyền truy cập trên tài liệu nội bộ, đóng link công khai không còn cần.
- Sau khi nghỉ: tạm ngưng tài khoản, kiểm tra quyền truy cập Drive lần cuối, lưu nhật ký.
- Sau vài tuần: xoá tài khoản khi chắc chắn không còn dữ liệu cần giữ.
Lịch này có thể rút ngắn cho người làm việc ít tài liệu, hoặc kéo dài cho vị trí quản lý. Điều quan trọng là mỗi bước có người chịu trách nhiệm và có dấu vết.
Giảm việc cho lần offboarding sau
Rà soát định kỳ tốt hơn rà soát khi có sự cố. Nhiều tổ chức chỉ phát hiện lỗ hổng khi tài liệu đã bị chia sẻ ra ngoài từ lâu. Nếu bạn kiểm tra quyền truy cập Drive mỗi quý, lần offboarding sau sẽ chỉ còn vài việc nhỏ.
- Dùng Bộ nhớ dùng chung của Workspace cho tài liệu của nhóm, vì file ở đó thuộc về tổ chức chứ không thuộc về cá nhân
- Chia sẻ theo email công ty, hạn chế cấp quyền cho email cá nhân
- Đặt quyền mặc định là Người xem, chỉ nâng lên khi cần
- Ghi rõ người phụ trách cho mỗi thư mục dự án
Wistorix chấm điểm bảo mật Drive trên thang 100 sau mỗi lần quét, giúp bạn thấy nhanh Drive đang ở tình trạng nào. Xem các nhóm rủi ro được phát hiện trên trang quét và phát hiện rủi ro.
Dùng thử: Thu hồi quyền truy cập hàng loạt trên Google Drive, quét miễn phí.
Câu hỏi thường gặp
Khoá tài khoản công ty có cắt hết quyền truy cập Drive không?
Không hoàn toàn. Khoá tài khoản cắt quyền của chính tài khoản đó, nhưng không cắt quyền đã cấp cho email cá nhân của người nghỉ, cũng không đóng link công khai. Bạn cần thu hồi riêng hai nhóm này.
Ai nên kiểm tra quyền truy cập Drive khi có người nghỉ?
Người nghỉ tự rà file mình sở hữu, quản lý trực tiếp quyết định người nhận, còn quản trị viên Workspace lo phần chuyển dữ liệu và tạm ngưng tài khoản. Mỗi đồng nghiệp nên tự kiểm tra file mình đã chia sẻ cho người nghỉ.
Có cần quyền quản trị viên để dùng Wistorix không?
Không. Mỗi người dùng Wistorix trên Drive của chính mình, đăng nhập qua màn hình đồng ý của Google. Quản trị viên Workspace vẫn là người dùng công cụ chuyển dữ liệu cấp tổ chức.
Nên giữ tài khoản bị tạm ngưng trong bao lâu?
Tuỳ quy định của tổ chức, thường từ vài tuần tới vài tháng. Tạm ngưng cho bạn thời gian phát hiện file bị sót trước khi xoá, vì sau khi xoá bạn chỉ còn 20 ngày để khôi phục.
công khai những gì?