
Kiểm tra bảo mật Google Drive: nên rà soát gì định kỳ?
Kiểm tra bảo mật Google Drive không cần kiến thức kỹ thuật, nhưng cần biết nhìn vào đâu. Google lo phần máy chủ và mã hoá, còn phần lớn rủi ro trên Drive đến từ quyền chia sẻ, link công khai và file không rõ chủ. Bài này gom việc kiểm tra thành một checklist 10 mục chia làm 4 nhóm, kèm cách làm thủ công và cách đọc điểm bảo mật trong Wistorix.
Nội dung chính
- Kiểm tra bảo mật Google Drive là kiểm tra những gì
- Nhóm 1: Tài khoản và ứng dụng được cấp quyền
- Nhóm 2: Link công khai và quyền chia sẻ
- Nhóm 3: Quyền sở hữu và file lạc chỗ
- Nhóm 4: Dữ liệu cũ và bản sao
- Cách kiểm tra bảo mật Google Drive bằng điểm bảo mật
- Checklist kiểm tra bảo mật Google Drive 10 mục
- Câu hỏi thường gặp
Kiểm tra bảo mật Google Drive là kiểm tra những gì
Khi nói kiểm tra bảo mật Google Drive, nhiều người nghĩ tới mật khẩu và virus. Hai thứ đó quan trọng, nhưng chúng thuộc về tài khoản Google nói chung. Với riêng Drive, câu hỏi chính là: ai đang mở được tài liệu của bạn, và bạn có còn muốn họ mở không.
Mỗi lần bấm Chia sẻ là một quyết định nhỏ về quyền truy cập, và cũng là thứ cần xem lại khi kiểm tra bảo mật Google Drive. Sau vài năm, những quyết định nhỏ đó cộng lại thành hàng trăm quyền mà không ai nhớ lý do. Việc kiểm tra định kỳ là nhìn lại toàn bộ các quyền đó một lượt và giữ lại những gì còn cần.
Checklist trong bài chia 10 mục thành 4 nhóm: tài khoản, chia sẻ, sở hữu và dữ liệu tồn. Bạn không cần kiểm tra bảo mật Google Drive đủ 10 mục trong một lần. Nhóm 2 thường có nhiều việc nhất và nên làm trước.
Nhóm 1: Tài khoản và ứng dụng được cấp quyền
Drive an toàn tới đâu còn phụ thuộc vào tài khoản Google chứa nó. Ba mục đầu của checklist kiểm tra bảo mật Google Drive nằm trong trang Tài khoản Google, mục Bảo mật.
- Xác minh 2 bước đã bật, số điện thoại và email khôi phục còn đúng
- Danh sách ứng dụng bên thứ ba có quyền truy cập Drive chỉ còn những ứng dụng bạn đang dùng
- Danh sách thiết bị đang đăng nhập không có máy lạ hoặc máy cũ đã bán
Mục thứ hai hay bị bỏ qua nhất. Mỗi lần bạn đăng nhập một công cụ bằng Google và đồng ý cho xem Drive, công cụ đó giữ quyền cho tới khi bạn gỡ. Hãy gỡ những ứng dụng không còn dùng, bạn có thể cấp lại khi cần. Trang Kiểm tra bảo mật của Google cũng tổng hợp sẵn ba mục này.
Nhóm 2: Link công khai và quyền chia sẻ
Đây là nhóm quan trọng nhất khi kiểm tra bảo mật Google Drive, vì nó quyết định ai đang mở được file. Bốn mục cần xem:
- File đang để chế độ "bất kỳ ai có đường liên kết", nhất là file chứa dữ liệu khách hàng, tài chính, hợp đồng
- File và thư mục chia sẻ cho email ngoài tổ chức hoặc email cá nhân của người đã rời dự án
- Người có quyền Người chỉnh sửa trong khi chỉ cần xem
- Tài liệu nhạy cảm vẫn cho người chỉnh sửa thay đổi quyền và chia sẻ tiếp
Với mục 4, Drive không có danh sách file công khai sẵn, bạn phải tìm theo từng thư mục hoặc dùng công cụ quét. Cách làm chi tiết nằm trong bài quản lý quyền truy cập Google Drive. Với mục 5, tìm bằng toán tử to: kèm email, hoặc sharedwith:external nếu bạn dùng Google Workspace.
Khi tìm thấy quyền không còn cần, bạn đổi link về Hạn chế, gỡ email hoặc hạ vai trò xuống Người xem. Các thao tác này không xoá file, và bạn có thể chia sẻ lại hoặc thu hồi bất cứ lúc nào. Cách đổi quyền từng bước có trong hướng dẫn thay đổi chia sẻ của Google Drive. Quy trình gỡ quyền theo từng người sau mỗi dự án có trong bài thu hồi quyền Google Drive sau dự án.
Nhóm 3: Quyền sở hữu và file lạc chỗ
Mỗi file trên Drive chỉ có một chủ sở hữu, người có quyền cao nhất với file. Kiểm tra bảo mật Google Drive vì thế cần xem file quan trọng đang thuộc về ai.
- File quan trọng của nhóm đang do tài khoản cá nhân hoặc người đã nghỉ việc sở hữu
- File nằm ngoài mọi thư mục, không kế thừa quyền nào và dễ bị quên khi rà soát
File ngoài thư mục có thể tìm bằng is:unorganized. Chúng thường là file tạo vội ở gốc My Drive, hoặc file mất thư mục cha sau khi ai đó xoá thư mục chung. Chuyển chúng về đúng thư mục để chúng theo quyền chung của dự án.
Nhóm 4: Dữ liệu cũ và bản sao
File cũ và file trùng lặp ít khi được đưa vào danh sách kiểm tra bảo mật Google Drive. Nhưng một bản sao danh sách khách hàng nằm quên trong thư mục cũ, còn đang chia sẻ cho cộng tác viên năm trước, là rủi ro thật.
- File cũ trên 180 ngày hoặc bản sao chứa dữ liệu nhạy cảm vẫn còn quyền chia sẻ ra ngoài
Không cần xoá mọi file cũ. Hãy gỡ quyền chia sẻ của những file không còn dùng, chuyển vào thư mục Lưu trữ, và chỉ xoá bản trùng đã chắc chắn thừa. File đưa vào Thùng rác được Google giữ 30 ngày, bạn vẫn khôi phục được nếu cần. Cách phân loại có trong bài file cũ Google Drive.
Cách kiểm tra bảo mật Google Drive bằng điểm bảo mật
Kiểm tra bảo mật Google Drive thủ công 10 mục trên với Drive vài nghìn file mất nhiều giờ. Wistorix quét toàn bộ Drive và gom kết quả thành một điểm bảo mật trên thang 100, giúp bạn biết Drive đang ở đâu và nên xử lý nhóm nào trước.
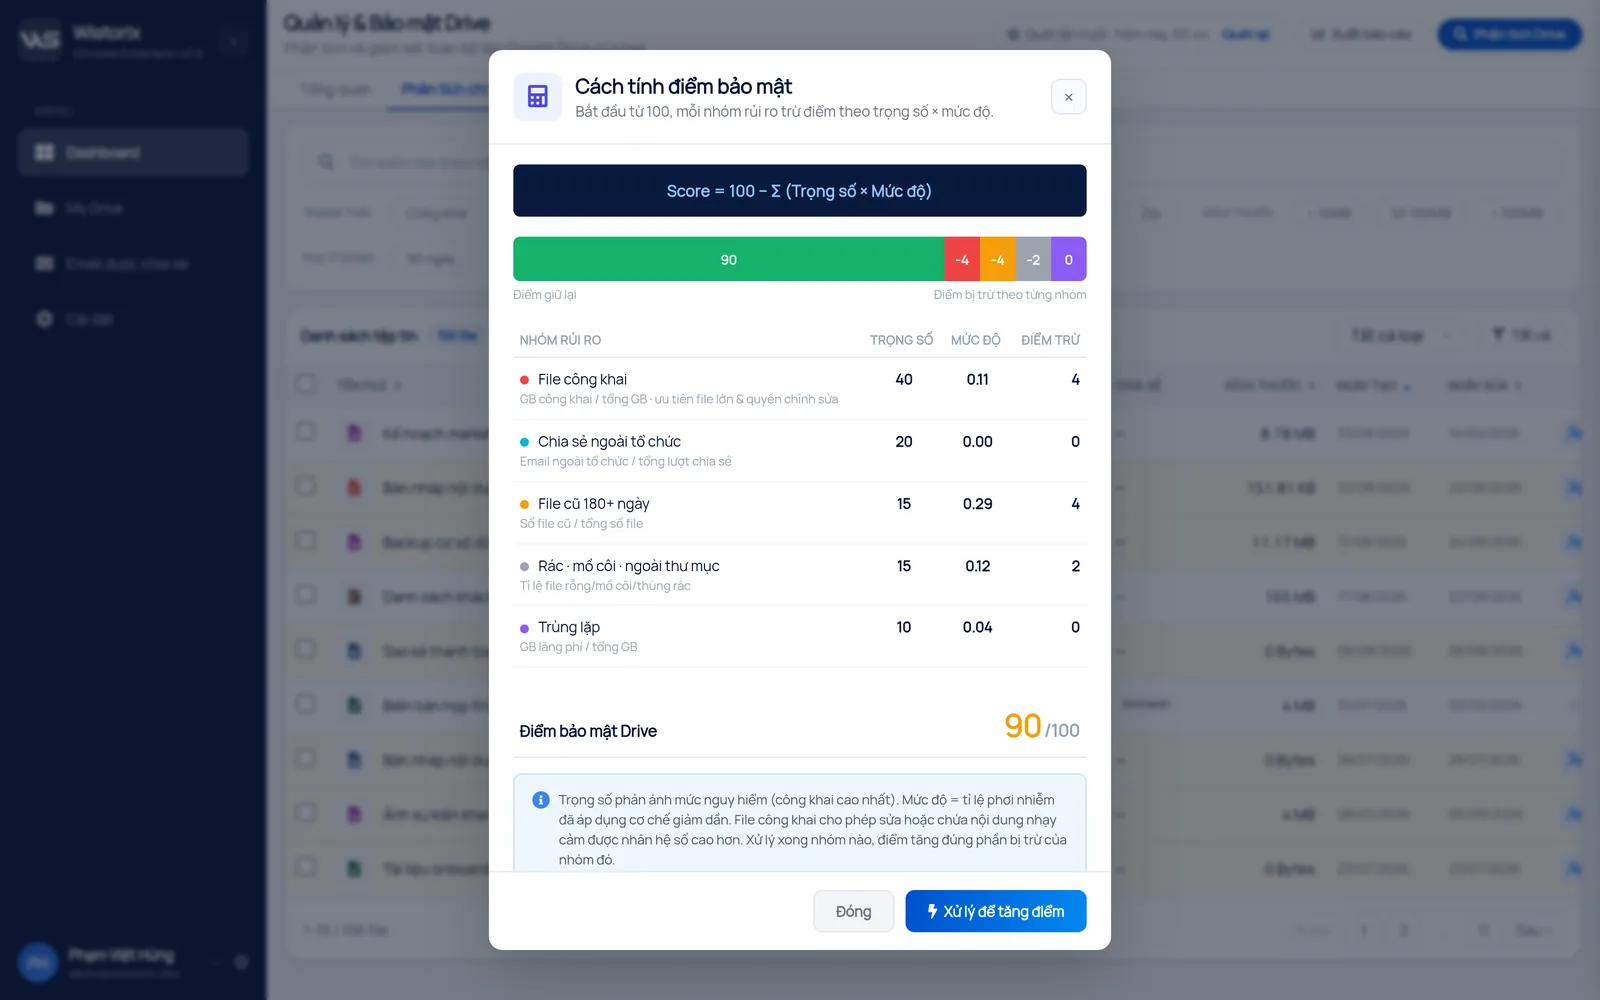
Điểm bắt đầu từ 100 và trừ dần theo 5 nhóm rủi ro, mỗi nhóm có trọng số riêng: file công khai 40, chia sẻ ngoài tổ chức 20, file cũ trên 180 ngày 15, file rác, mồ côi hoặc ngoài thư mục 15, file trùng lặp 10. Mức trừ của mỗi nhóm tính theo tỉ lệ file có vấn đề trên tổng số file.
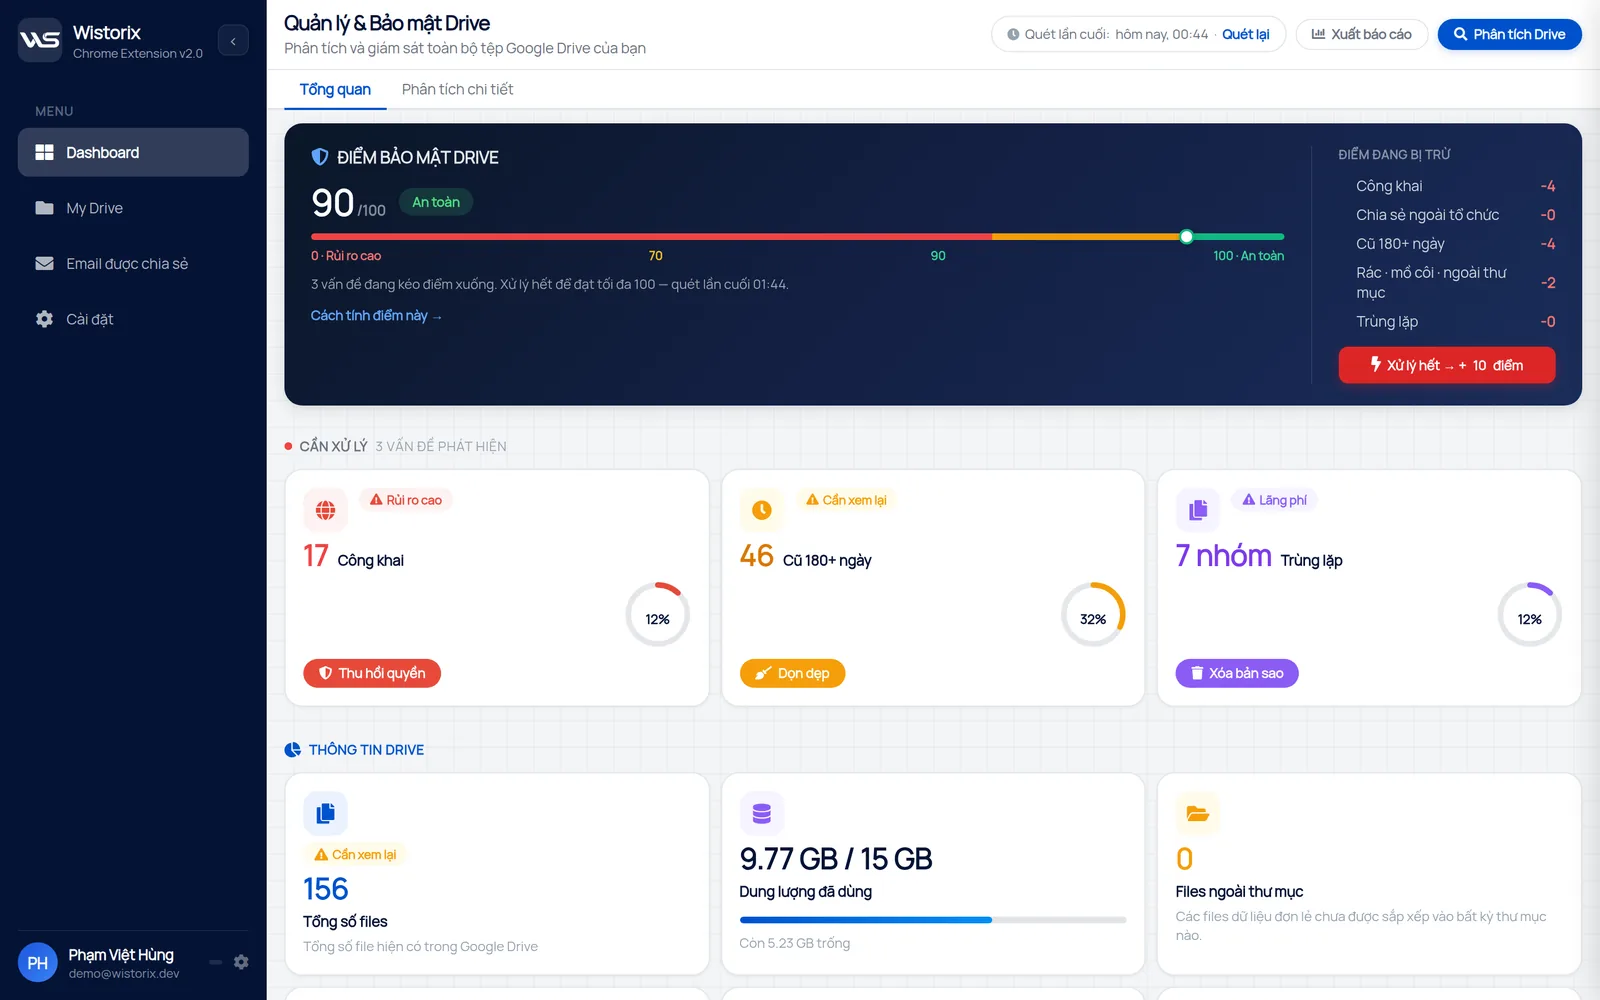
Trên Dashboard, mục Điểm đang bị trừ cho biết nhóm nào kéo điểm xuống nhiều nhất, kèm nút xử lý ngay trên từng nhóm. Nhờ trọng số, bạn thấy ngay vì sao nên xử lý file công khai trước file trùng lặp. Mỗi lần quét lại, điểm cập nhật để bạn so với lần trước.
Wistorix chỉ đọc thông tin quản trị như tên, dung lượng và quyền chia sẻ, không đọc nội dung file. Quét miễn phí, không giới hạn số lần. Mọi thao tác chỉ chạy khi bạn bấm, và bạn có thể gỡ quyền của Wistorix bất cứ lúc nào trong Tài khoản Google.
Checklist kiểm tra bảo mật Google Drive 10 mục
Dưới đây là toàn bộ checklist gom lại để bạn lưu hoặc in ra. Đánh dấu từng mục sau mỗi lần kiểm tra bảo mật Google Drive.
- Xác minh 2 bước đã bật, thông tin khôi phục còn đúng
- Chỉ giữ ứng dụng bên thứ ba đang dùng
- Không có thiết bị lạ đang đăng nhập
- Không còn file nhạy cảm để link công khai
- Không còn email ngoài tổ chức không cần thiết
- Vai trò đúng với nhu cầu, không cho quyền chỉnh sửa dư
- Tài liệu nhạy cảm không cho chia sẻ tiếp
- File quan trọng do đúng người hoặc tổ chức sở hữu
- Không còn file ngoài thư mục
- File cũ và bản sao nhạy cảm không còn chia sẻ ra ngoài
Nhịp phù hợp cho phần lớn cá nhân và nhóm nhỏ là mỗi quý một lần đủ 10 mục, và kiểm tra nhanh nhóm 2 mỗi tháng. Vì sao cần làm đều thay vì một lần lớn được giải thích trong bài quét Drive định kỳ. Quét tự động theo lịch kèm cảnh báo file công khai mới (sắp có) sẽ giúp phần theo dõi hằng tháng nhẹ hơn.
Dùng thử: Kiểm tra điểm bảo mật Google Drive, quét miễn phí.
Câu hỏi thường gặp
Google đã bảo mật Drive rồi, tại sao vẫn cần tự kiểm tra?
Google bảo vệ máy chủ và dữ liệu khi truyền đi, nhưng không quyết định thay bạn ai được mở file. Quyền chia sẻ là do bạn cấp, nên chỉ bạn mới biết quyền nào còn cần và quyền nào nên gỡ.
Bao lâu nên kiểm tra bảo mật Google Drive một lần?
Mỗi quý một lần cho đủ checklist, và mỗi tháng xem nhanh link công khai cùng quyền của người ngoài. Nên kiểm tra thêm khi kết thúc dự án lớn hoặc khi có người rời nhóm.
Điểm bảo mật bao nhiêu là ổn?
Điểm càng gần 100 càng ít rủi ro. Quan trọng hơn con số là nhóm nào đang bị trừ điểm: một ít file trùng lặp không đáng lo bằng vài file nhạy cảm đang để công khai.
Gỡ quyền hay xoá file khi kiểm tra có làm mất dữ liệu không?
Gỡ quyền không xoá file, bạn có thể chia sẻ lại bất cứ lúc nào. Xoá thì file vào Thùng rác và được giữ 30 ngày để khôi phục. Wistorix không tự xoá hay tự thu hồi gì khi bạn chưa bấm.
công khai những gì?